
Een check op de AVG!
- Posted by Houweling accountants
- On februari 6, 2019
- houwelingaccountants
Wat zijn de minimaal noodzakelijke zaken die een mkb-organisatie geregeld moet hebben? Het 10-stappenplan van de AVG-toezichthouder, de Autoriteit Persoonsgegevens (AP), helpt u daarbij.
 De AVG-storm vorig jaar lijkt na 25 mei 2018 te zijn geluwd. Wat veel ondernemingen zich op dit moment afvragen, is of ze wat betreft de AVG voldoende hebben geregeld en of dat wat ze hebben gedaan, goed is.
De 10 stappen
Het grootste deel van de Algemene verordening gegevensbescherming (AVG) is niet nieuw en gold al op basis van de Wet bescherming persoonsgegevens. Wat wel nieuw is, is de bepaling dat organisaties moeten kunnen aantonen te voldoen aan de AVG. Dit is de zogenaamde verantwoordingsverplichting. Hiervoor kun je het 10-stappenplan van de AP gebruiken. Hoe vertaalt u de 10 stappen vervolgens concreet in de juiste technische en organisatorische beveiligingsmaatregelen? De stappen zijn:
- Bewustwording
- Rechten van betrokkenen
- Verwerkingsregister
- Privacy Impact Assessment/gegevensbeschermingseffectbeoordeling (PIA/GEB)
- Privacy by design en privacy by default
- Functionaris gegevensbescherming
- Meldplicht datalekken – incidentenregister
- Verwerkersovereenkomsten
- Rol Autoriteit Persoonsgegevens
- Toestemming als grondslag
Zie de checklist in onderstaande afbeelding:
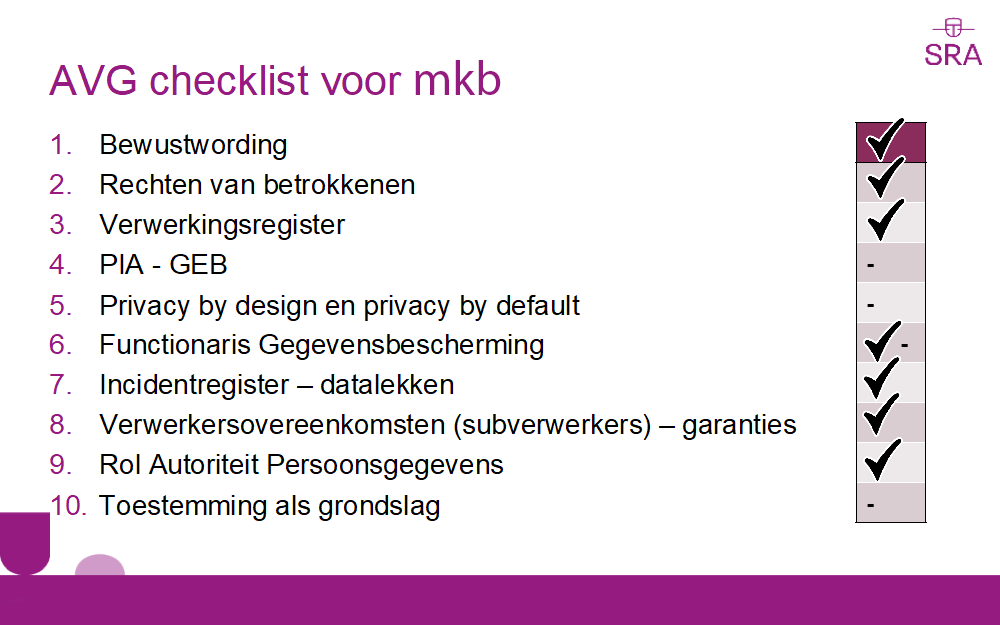
Klik op de afbeelding voor een vergroting.
Minder relevant voor mkb
Vier onderdelen van het stappenplan zijn voor mkb-organisaties in beginsel minder relevant. Deze zijn het uitvoeren van een PIA, privacy by design en default en de verplichting om een functionaris gegevensbescherming aan te stellen. Verder is de (nieuwe) rol van de Autoriteit Persoonsgegevens een gegeven.
We lichten de zes andere onderwerpen hieronder toe.
Bewustwording
De toezichthouder heeft het werken aan bewustwording op de eerste plaats gezet. Hiermee wordt het belang van dit onderwerp extra benadrukt. Feitelijk houdt het in dat uw bedrijf er doorlopend voor moet zorgen dat uw medewerkers zich bewust zijn van de persoonsgegevens die verwerkt worden binnen uw dienstverlening en de voorwaarden die hiervoor gelden. U kunt hier bijvoorbeeld aandacht aan besteden in interne mailings, trainingen of via afdelingsbijeenkomsten. Ook een incident dat zich mogelijk heeft voorgedaan in uw bedrijf, kunt u hiervoor prima gebruiken.
Rechten van betrokkenen
Betrokkenen zijn bijvoorbeeld uw werknemers of klanten. Zij hebben enkele specifieke privacyrechten, zoals het recht op inzage in de geregistreerde gegevens die u over hen heeft en het recht om gegevens aan te passen of te verwijderen. Concreet zult u als bedrijf hier een procedure voor moeten hebben beschreven waarin staat wie wat doet bij een dergelijk verzoek en binnen welke termijn een verzoek moet zijn afgewikkeld.
Verwerkingsregister
Een nieuwe verplichting is dat elke mkb-organisatie een register op moet stellen, waarin onder andere wordt beschreven: welke persoonsgegevens u precies verwerkt, met welk doel en wettelijke grondslag, de specifieke bewaartermijnen, mogelijke andere dienstverleners die u inschakelt (zogenaamde verwerkers) en de beveiligingsmaatregelen die u heeft getroffen. Dit kan op een eenvoudige wijze in een Excel-bestand. Wij hebben hier voorbeelden van beschikbaar.
Het verwerkingsregister geeft u inzicht in wat u heeft geregeld met betrekking tot de verwerking van persoonsgegevens. Met behulp van het ingevulde register kunt u bepalen in welk proces of activiteit u zaken nog niet heeft geregeld, welke risico’s u mogelijk loopt en of de maatregelen die u heeft getroffen, afdoende zijn. U kunt dit ook periodiek evalueren.
Meldplicht datalekken
Een datalek komt voort uit een incident met betrekking tot de beveiliging van persoonsgegevens. U moet als bedrijf een procedure hebben beschreven waarin staat wie wat doet bij een beveiligingsincident dan wel datalek. En ook in welke gevallen u een datalek meldt bij de Autoriteit Persoonsgegevens (binnen 72 uur na ontdekking van het datalek) en in welke gevallen u een datalek meldt bij de betrokken personen. De incidenten en datalekken moeten bijgehouden worden in een incidentenregister. Ook dit kan op een eenvoudige wijze in een Excel-bestand worden gezet.
Verwerkersovereenkomsten
Uw bedrijf maakt gebruik van andere leveranciers/serviceproviders die uw persoonsgegevens verwerken. Dit kan bijvoorbeeld een SAAS-dienstverlener zijn voor uw salarisadministratie, een webwinkel of een hosting-leverancier voor de opslag van uw (persoons)gegevens. Deze leveranciers worden in de AVG verwerker genoemd. In dat geval bent u verplicht zogenaamde verwerkersovereenkomsten af te sluiten met deze leveranciers over de verwerking van uw persoonsgegevens. Ook uw accountantskantoor wordt bij bepaalde opdrachten als verwerker aangemerkt. Wij hebben hiervoor diverse standaard-verwerkersovereenkomsten beschikbaar waarin u terug kunt vinden over welke onderwerpen afspraken moeten worden gemaakt.
Verwerken is een breed begrip en er is snel sprake van een verwerking van persoonsgegevens. Volgens de AVG gaat het onder andere om het opslaan, wijzigen, raadplegen, doorzenden, verzamelen, opvragen en vernietigen van persoonsgegevens. Samengevat: alles wat je met persoonsgegevens kunt doen.
Toestemming
Toestemming is een van de wettelijke grondslagen om persoonsgegevens te mogen gebruiken als bedrijf. Toestemming moet op een ondubbelzinnige en specifieke wijze zijn gegeven, bovendien moet de betrokkene volledig zijn geïnformeerd over waarvoor u zijn persoonsgegevens gaat gebruiken. U moet de voorwaarden om gebruik te kunnen maken van toestemming als grondslag vastleggen in een specifieke procedure. Let ook op dat zodra een betrokkene zijn of haar toestemming intrekt, wat op elk moment kan, u geen gebruik meer kunt maken van deze persoonsgegevens.
Technische en organisatorische beveiligingsmaatregelen
U bent verplicht passende maatregelen te nemen om de beveiliging van persoonsgegevens te kunnen garanderen. Wat passende maatregelen zijn, is afhankelijk van welke persoonsgegevens u als bedrijf verzamelt en waarvoor u ze gebruikt. Enkele voorbeelden ziet u in onderstaand kader.
|